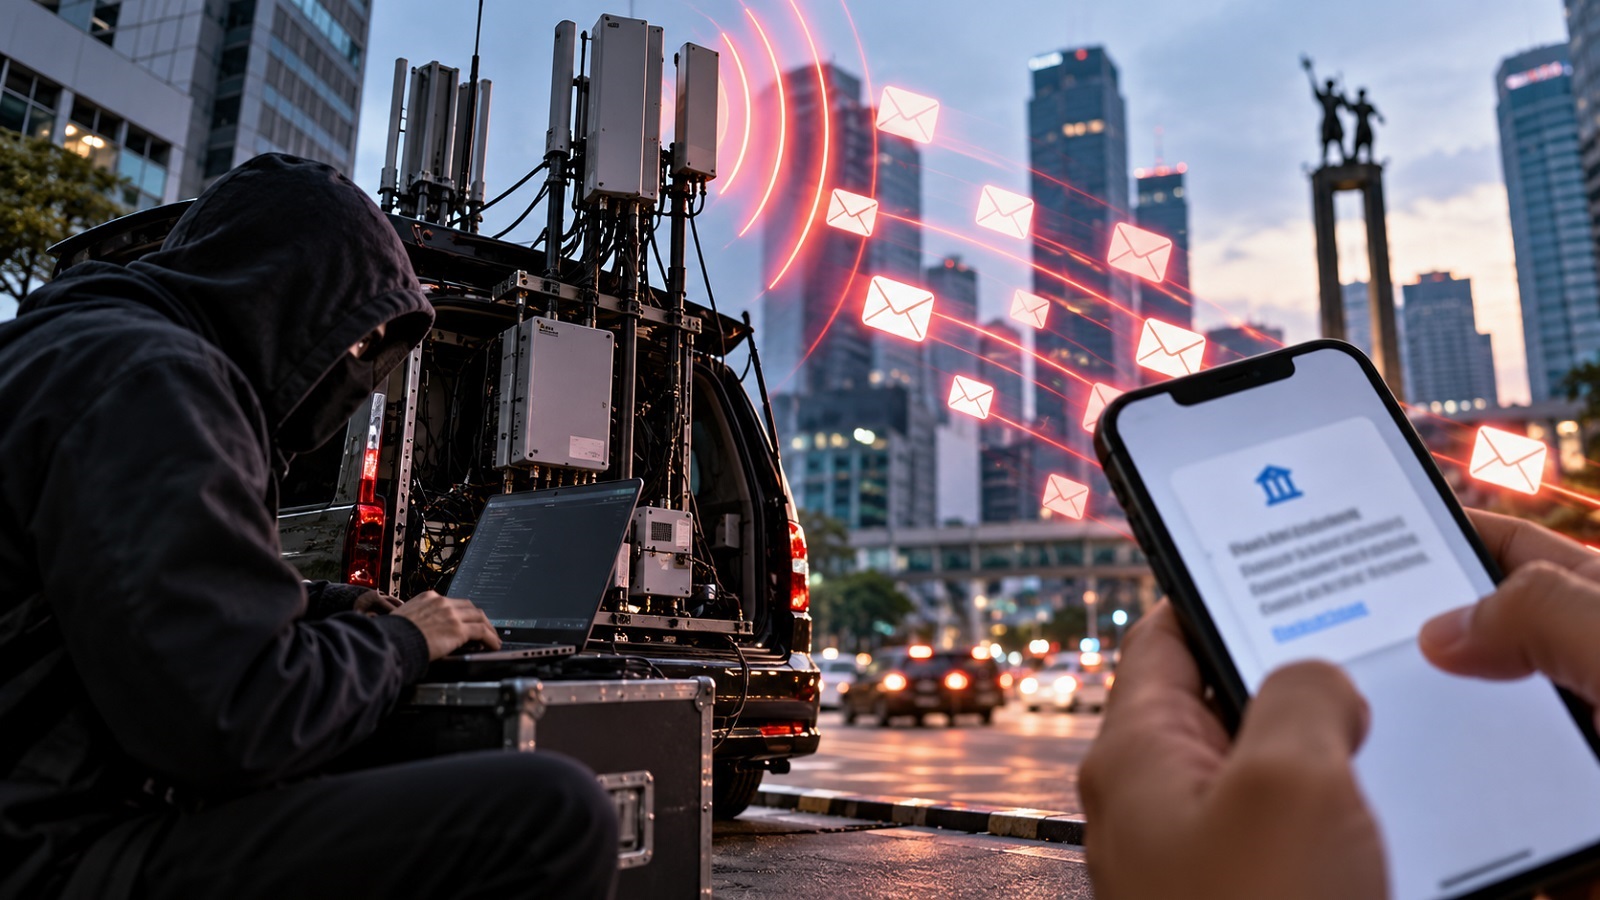
TEKNOBUZZ – SMS penipuan yang menyamar sebagai komunikasi resmi bank menjadi ancaman serius bagi keamanan digital masyarakat. Salah satu modus yang perlu diwaspadai adalah penggunaan fake Base Transceiver Station (BTS), perangkat pemancar sinyal seluler palsu yang dapat digunakan untuk menyebarkan pesan phishing secara masif.
Pada awal Oktober 2026, kepolisian membongkar operasi fake BTS di sekitar Jalan Sudirman, Jakarta. Operasi tersebut dilaporkan menargetkan hingga 20.000 SMS penipuan per hari, dengan pesan yang dirancang menyerupai komunikasi resmi dari pihak perbankan.
Modus ini menjadi perhatian karena pelaku tidak sekadar mengandalkan pesan yang terlihat meyakinkan. Mereka juga memanfaatkan kepercayaan masyarakat terhadap SMS yang seolah-olah berasal dari institusi resmi.
Founder dan Group CEO VIDA, Niki Luhur, menilai fenomena tersebut menunjukkan bahwa perlindungan konsumen tidak bisa hanya bertumpu pada kemampuan masyarakat mengenali penipuan.
Dalam perbincangan bersama jurnalis independen Andini Effendi di podcast Cauldron Content, Niki menyoroti perlunya pendekatan keamanan yang lebih menyeluruh, termasuk tanggung jawab penyedia layanan keuangan dalam mencegah pengambilalihan akun.
Fake BTS, Ketika SMS Penipuan Terlihat Meyakinkan
Fake BTS merupakan perangkat yang menyamar sebagai pemancar jaringan seluler. Dalam kasus yang diungkap di Jakarta, perangkat ini digunakan untuk mendistribusikan SMS penipuan yang menyerupai pesan resmi bank.
Pesan tersebut dapat mengarahkan korban ke situs palsu dan meminta mereka memasukkan informasi sensitif, seperti PIN, kode OTP (one-time password), atau nomor kartu kredit.
Informasi yang berhasil diperoleh pelaku kemudian dapat dimanfaatkan untuk melakukan account takeover, yakni mengambil alih akun milik korban.
Risikonya tidak berhenti pada satu pesan yang masuk ke ponsel. Ketika informasi autentikasi berhasil dicuri dan sistem layanan tidak memiliki perlindungan tambahan yang memadai, pelaku berpotensi melanjutkan aksinya untuk mengakses akun korban.
Besarnya volume pesan yang ditargetkan dalam kasus tersebut juga memperlihatkan bagaimana penipuan digital dapat dijalankan secara masif. Semakin banyak pesan yang dikirimkan, semakin besar pula peluang pelaku menjangkau calon korban.
Apakah Penipuan Selalu Kesalahan Konsumen?
Selama ini, masyarakat kerap diingatkan untuk tidak sembarangan mengeklik tautan, membagikan OTP, atau memasukkan informasi pribadi pada situs yang tidak dikenal.
Edukasi semacam itu tetap penting. Namun, menurut Niki Luhur, meningkatnya kecanggihan modus penipuan juga perlu mendorong evaluasi terhadap sistem perlindungan yang tersedia.
“Memang benar, kita sudah mengedukasi masyarakat agar tidak membagikan OTP. Tapi kalau banyak orang tetap menjadi korban dengan modus seperti ini, kita perlu bertanya kembali: apakah ini benar-benar kesalahan konsumen?” ujar Niki.
Pernyataan tersebut menyoroti persoalan yang lebih luas: seberapa besar tanggung jawab keamanan dibebankan kepada pengguna, dan sejauh mana penyedia layanan harus membangun sistem yang mampu mengantisipasi penipuan?
Dalam praktiknya, pengguna bisa saja menerima pesan yang tampak resmi, sementara pelaku memanfaatkan rekayasa sosial untuk mendorong korban bertindak cepat. Situasi ini membuat edukasi saja tidak selalu cukup untuk menghentikan seluruh risiko.
Karena itu, perlindungan konsumen perlu dibangun melalui kombinasi literasi digital, deteksi penipuan, dan mekanisme autentikasi yang tidak mudah ditembus ketika satu informasi berhasil dicuri.
OTP dan 2FA Belum Tentu Cukup
Salah satu poin penting yang disoroti VIDA adalah perlunya mengevaluasi penggunaan OTP dan autentikasi dua faktor atau two-factor authentication (2FA).
OTP memang menjadi salah satu mekanisme untuk memverifikasi akses atau transaksi. Namun, apabila kode tersebut berhasil diperoleh pelaku melalui phishing, efektivitas perlindungan akan bergantung pada mekanisme keamanan tambahan yang diterapkan oleh penyedia layanan.
Niki menegaskan bahwa keberadaan 2FA tidak serta-merta menjamin keamanan yang kuat. Tingkat perlindungannya ditentukan oleh faktor autentikasi yang digunakan dan kemampuannya memastikan bahwa akses benar-benar dilakukan oleh pihak yang sah.
Dengan kata lain, sistem keamanan tidak cukup hanya memeriksa apakah seseorang memasukkan kode yang benar. Sistem juga perlu menilai apakah orang, dokumen identitas, dan perangkat yang digunakan memang sesuai dengan identitas pemilik akun.
VIDA menyoroti tiga lapisan verifikasi yang dapat memperkuat perlindungan tersebut:
- Verified Person: Memastikan orang yang mengakses layanan merupakan pengguna yang sah.
- Verified Document: Memeriksa keaslian dokumen identitas yang digunakan dalam proses verifikasi.
- Verified Device: Memastikan akses dilakukan melalui perangkat yang telah terdaftar dan dipercaya.
Pendekatan berlapis ini ditujukan untuk mengurangi risiko pengambilalihan akun, sehingga OTP yang dicuri tidak otomatis menjadi tiket bagi pelaku untuk mengakses rekening korban.
Reset Password Juga Bisa Menjadi Celah
Ancaman pengambilalihan akun tidak hanya muncul ketika pelaku mencoba melakukan transaksi keuangan. Aktivitas lain yang terlihat sederhana, seperti mengatur ulang kata sandi, juga dapat menjadi pintu masuk menuju akses yang lebih luas.
Menurut Niki, sistem keamanan seharusnya mempertimbangkan tingkat risiko suatu aktivitas, bukan hanya nilai uang yang terlibat.
“Kalau kita menentukan apakah suatu aktivitas berisiko tinggi, kita tidak bisa hanya melihat nilai uang yang terlibat. Reset password, misalnya, tidak memiliki nilai transaksi, tetapi bisa menjadi pintu masuk untuk mengambil alih rekening. Kita perlu melihat risiko dan potensi penyalahgunaan dari aktivitas tersebut,” jelasnya.
Pandangan ini penting karena potensi kerugian tidak selalu terlihat pada tahap awal serangan. Perubahan kata sandi, misalnya, dapat menjadi bagian dari rangkaian tindakan yang memungkinkan pelaku menguasai akun, meskipun aktivitas tersebut tidak langsung melibatkan pemindahan dana.
Artinya, penyedia layanan perlu menilai konteks dan risiko akses secara menyeluruh. Aktivitas yang tampak rutin pun dapat memerlukan verifikasi tambahan apabila menunjukkan indikasi penyalahgunaan.
VIDA Andalkan Deteksi Penipuan Berlapis
Untuk menghadapi ancaman tersebut, VIDA menghadirkan ID FraudShield, solusi teknologi deteksi penipuan identitas dengan sistem pertahanan berlapis.
Menurut perusahaan, solusi ini terintegrasi dengan verifikasi biometrik serta menganalisis perangkat, perilaku pengguna, jaringan, dan lokasi secara real-time. Analisis berbagai indikator tersebut ditujukan untuk mendeteksi potensi penipuan yang mungkin tidak teridentifikasi hanya melalui pemeriksaan biometrik.
Dengan menggabungkan sejumlah indikator risiko, penyedia layanan diharapkan dapat mengenali aktivitas mencurigakan lebih dini dan memperkuat proses pencegahan sebelum penipuan berkembang menjadi pengambilalihan akun.
Meski demikian, teknologi deteksi bukan pengganti seluruh aspek perlindungan konsum